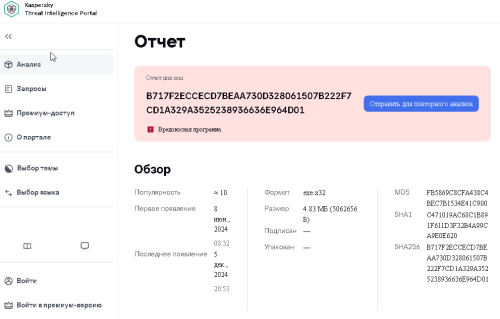
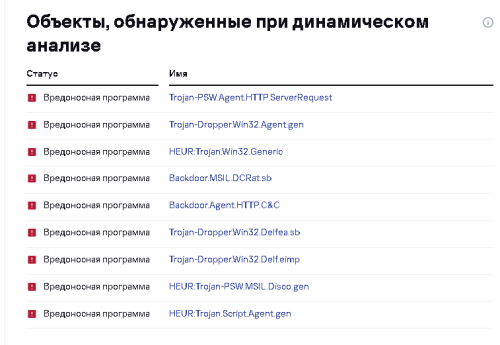
January 9, 20251 yr Открыл вирус не дождавшись сканирования, антивирус его удалил, я хочу удостовериться в безопасности, помогите проанализировать вирус, стоит ли сносить винду или довериться антивирусу :)
January 9, 20251 yr Solution Никто проанализировать вирус на форуме не сможет Если антивирус его удалил, значит вирус не выполнил свою деятельность и был заблокирован Да, да - выполните полную проверку и если угроз нет. Живите спокойно и счастливо, но вирусы не запускайте, береженного бог бережет
January 9, 20251 yr 1 час назад, Mikhail8753 сказал: Открыл вирус не дождавшись сканирования, антивирус его удалил, я хочу удостовериться в безопасности, помогите проанализировать вирус, стоит ли сносить винду или довериться антивирусу ? Если при попытке запуске файла антивирус был включен, то вредоносных действий не выполнялось, т.к. запуск детектируемых объектов блокируется. Файл однозначно вредоносный, удостовериться в его безопасности не получится. Edited January 9, 20251 yr by AlexeyK
January 9, 20251 yr 3 минуты назад, AlexeyK сказал: удостовериться в его безопасности не получится. речь видимо все-таки про безопасность компьютера после инцидента.
January 9, 20251 yr 1 минуту назад, andrew75 сказал: речь видимо все-таки про безопасность компьютера после инцидента. Ну а зачем тогда просить проанализировать вирус?)
January 10, 20251 yr Author 16 часов назад, AlexeyK сказал: Я изначально думал, что можно будет как-то разобрать вирус, чтобы понять какие действия он выполняет, потом вроде как понял что это бэкдур, у меня помимо антивируса стоит ещё фаервол, но вирус подключается через протокол http, а браузер у меня в исключении, ну в общем надеюсь что всё обошлось ?
January 10, 20251 yr 8 часов назад, Mikhail8753 сказал: какие действия он выполняет По ссылке на VT на вкладке Behavior есть выполняемые действия. К примеру, устанавливает соединение вот с этим вредоносным адресом из категории Botnet C&C (Trojan-Spy.MSIL.Stealer). Загружает и использует вредоносные файлы (раз, два, три). Также из интересного - запускает службу SSTP (установка соединения VPN через SSL), выполняет зашифрованные скрипты vbe, маскирует исполняемые вредоносные файлы под системные (C:\intoref\winlogon.exe), получает сведения о сетевых адаптерах и т.п. Очевидно, что делает это все исключительно из лучших побуждений для причинения системе неотвратимого добра.?
Открыл вирус не дождавшись сканирования, антивирус его удалил, я хочу удостовериться в безопасности, помогите проанализировать вирус, стоит ли сносить винду или довериться антивирусу :)