Search the Community
Showing results for tags 'virus'.
Found 163 results
-
 Roxh posted a topic in Para empresasHola a todos, Quería consultar una detección que hemos tenido en un equipo corporativo durante la instalación del software de una báscula. El proveedor nos indica que el software es TP.NET 3.7, que los ensamblados están firmados digitalmente con un certificado de una CA y que los módulos están ofuscados para proteger la propiedad intelectual. Según ellos, esta ofuscación puede provocar falsos positivos en algunos antivirus y nos recomiendan establecer excepciones de carpetas. Sin embargo, antes de crear ninguna excepción en Kaspersky, queremos confirmar si estas detecciones pueden considerarse falsos positivos y cuál sería la forma correcta de proceder. Kaspersky ha detectado, entre otros, los siguientes archivos: SqlStp.exe → HEUR:Trojan.MSIL.Agent.gen suData.msi → HEUR:Trojan.MSIL.Agent.gen SQL_RestoreBackUp.exe → HEUR:Trojan.MSIL.Agent.gen TPTouch_DEMO\Install\suData.msi → HEUR:Trojan.Win32.Generic C:\DAIIData\tmpSQLinstall3704\SqlStp.exe → HEUR:Trojan.MSIL.Agent.gen C:\Windows\Installer\b76c2.msi → HEUR:Trojan.MSIL.Agent.gen En el caso de b76c2.msi, Kaspersky también detectó un objeto interno del MSI, pero el resultado fue "No procesado" debido a "Error de escritura". El SHA256 del b76c2.msi es: 9D6E744A1AFBF10D5CE8F3EF4AE15B6C9450B8892A3F296EF478FB1D3518D51A Nuestra duda es: ¿Recomendaríais crear las excepciones de carpeta que indica el proveedor basándonos únicamente en que el software está firmado digitalmente y está ofuscado, o sería preferible enviar primero los archivos/detecciones a Kaspersky para confirmar que se trata de falsos positivos? Gracias por cualquier orientación.
-
 U.A posted a topic in Virus and Ransomware related questionsThe KIS program is preventing the OkayFreedom VPN program from being downloaded. Is the OkayFreedom VPN program harmful or potentially dangerous? Could you analyze it and let me know ? https://www.okayfreedom.com/software/okayfreedom-vpn-for-free-software-download.exe Setup Analyze Report: https://hybrid-analysis.com/sample/8cf80f756117188fe21cf28c404f28b520c318742fdaffb76f225945e90eedcf
-
 kimayun88 posted a topic in Para usuarios particulareshace 7 meses descarge este instalador en la pagina al revisarlo encontre este reporte quisiera saber si este instalador de verdad es un malware lo adjunto al reporte https://tria.ge/251016-p1fmbazthx https://products.s.kaspersky-labs.com/homeuser/kav2021/21.3.10.391abcdefghijkl/spanish-0.2492.0/3837343733307c44454c7c31_30775/kav21.3.10.391abcdefghijkles_30775.exe me entro la paranoia si es veridico
-
 Дима126323 posted a topic in Kaspersky FreeАнтивирус не реагирует на это и постоянно отправляет сообщение заблокированно: Сегодня, 05.08.2026 19:41:22;Запрещено;WMI Provider Host;WmiPrvSE.exe;C:\Windows\System32\wbem;4500;NT AUTHORITY\NETWORK SERVICE;Системный пользователь;Запрещено: PDM:Exploit.Win32.Generic;Запрещено;PDM:Exploit.Win32.Generic;Троянское приложение;Высокая;Точно;WmiPrvSE.exe;WmiPrvSE.exe;C:\Windows\System32\wbem;Процесс; Полная проверка не видит и частичная и удалить никак не могу
-
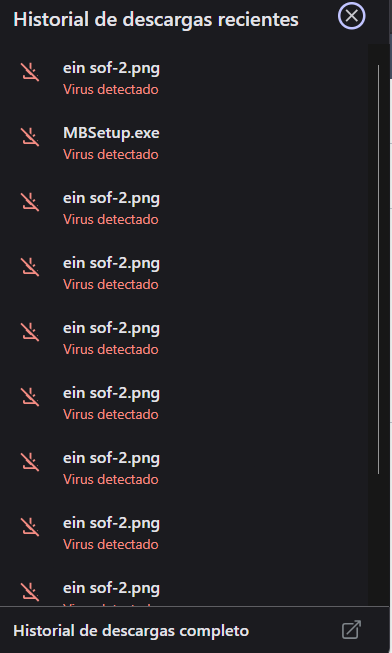
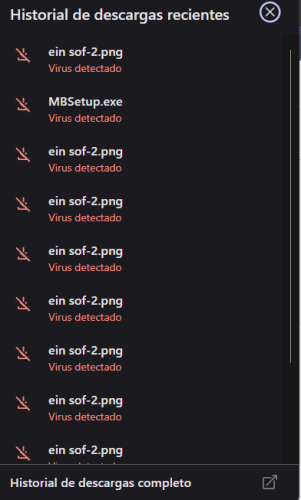
 agusnz posted a topic in Para usuarios particularesHola, buenas tardes. Desde hace unos días que estoy con un problema que no sé como solucionar: Todo lo que descargo, me lo detecta como virus. Ya intenté suspendiendo Kaspersky, desactivé el File-Anti Virus y leyendo los informes para ver si hay algún falso positivo y nada. La verdad es que a esta altura no sé que puede ser, porque TODO lo que quiero descargar, es detectado como un virus: Una foto, un archivo, aunque sea algo 100% seguro lo detecta. ¿Alguno sabe qué puede ser? ¿Cómo podría solucionarlo? dejo un ejemplo con una foto que quise descargar intentando todo lo que comente antes y nada ¡Gracias!
-
 DavidGM posted a topic in Para usuarios particularesHola, Tengo kaspersky Premium y desde hace unos dias no puedo descargar ningun fichero, ni desde cualquier web ni desde drive ni onedrive, siempre me da el error de "virus Detectado". Buscando por foros dicen que s on falsos negativos de windows defender pero no lo tengo activo, sólo esta kaspersky. He pasado todos los analisis posibles y sigue sin solucionarse el problema. Lo he probado tanto en chrome como en edge. Y tengo windows 11 Necesito ayuda. Gracias
-
Drux posted a topic in Kaspersky Virus Removal Toolas the title says i use bitdefender as my only real time protecter but on the side i have 6 more scanners Malwarebytes Microsoft Safety Scanner Eset Online Scanner and Hitmanpro none of them found anything but i got scared that kvrt found a trojan in my memory i searched the whole pc to find where it found or scanned the malware from but i cant find it im using the 2020 version of it im on windows 11 idk why but i cant put the KVRT2020_Data file here
-
 Dud posted a topic in Virus and Ransomware related questionsI suddenly got a notification from kaspersky telling me that i got a virus. When i checked, it was in the chrome application file. I just recently factory resetted my laptop and downloaded all the essentials like google, discord, etc. I did not get any extensions then how come this trojan is in my computer? Is this a false positive? Sự kiện: Đã phát hiện đối tượng độc hại Người dùng: ASUS\Admin Kiểu người dùng: Người khởi tạo Tên ứng dụng: chrome.exe Đường dẫn ứng dụng: C:\Program Files\Google\Chrome\Application Thành phần: Duyệt mạng an toàn Mô tả kết quả: Đã phát hiện Loại: Trojan Tên: HEUR:Trojan.Script.Generic Độ chính xác: Phân tích hành vi Mức độ mối đe dọa: Cao Loại đối tượng: Tập tin Tên đối tượng: main.min.js Đường dẫn của đối tượng: https:// client.px -cloud.net /PXVlUfj7uV MD5 của một đối tượng: 96AC9A32EC398377392E7350EA00BA89 Lý do: Phân tích chuyên gia Ngày phát hành cơ sở dữ liệu: Hôm nay, 6/22/2026 5:37:00 PM
-
 Dymok posted a topic in Вопросы, связанные с вирусами и шифровальщикамиWindows 10 в основном, но может быть и Windows 7, 11 В основном тут появляется, но могут и другие файлы заражаться. После удаления опять появляется. Особенно если видимо подключить съёмные носители, где есть вирус. Тип: Вирус Название: Virus.Win32.Renamer.j Точность: Точно Степень угрозы: Высокая Тип объекта: Файл Имя объекта: Ground.exe Путь к объекту: C:\Users\Дмитрий\AppData\Roaming MD5 объекта: 0E54CD5BF552F73867A28525921CAD0F Есть какие то специализированные утилиты для борьбы с это заразой ? Обычная версия антивирусной программы не очень то помогает. Слишком много всего находит, что не нужно удалять. Хорошо бы если сделали утилиту именно под этот вирус, чтобы проверяло и не позволяло распространяться. И искало всё файлы начинающиеся на G, особенно если есть такой же файл, но без буквы G впереди и проверяло что внутри файла. Остальное бы ничего не проверяло. Вроде бы вирус старый и простой, но Антивирусы, в том числе Касперского с ним не справляются...
-
 khaled depas posted a topic in Kaspersky Security for Mail ServerSender: *****@*****.tld Subject: Leave/Vacation schedules are ready for qualified staff We request the following: Full analysis of the email headers and source. Verification whether the sender address is spoofed. Identification of the originating IP address and mail route. Recommendations to permanently block similar phishing emails. Assistance in configuring Anti-Phishing, SPF, DKIM, and DMARC protections on the gateway. IOC extraction and security recommendations. Please let us know if you require the original EML/MSG file or full headers for deeper investigation. Best Regards, Khaled depas

-
 Danya_Ded posted a topic in Вопросы, связанные с вирусами и шифровальщикамиТолько переустановил винду (Ноут Novisea m2) скачал то что мне надо, OBS вк мессенджер, дискорд, Яндекс, и пошёл работать, ноут был на зарядке включен, я прихожу, он выключен, включаю и вижу битлокер, что делать?

-
 Михаил11 posted a topic in Вопросы, связанные с вирусами и шифровальщикамиНе могу удалить майнер. Постоянно удаляю вирус, а он заного восстанавливается сразу в процессе удаления из какого то paks.exe, который через поиск не находится. Вижу через курейт расположение файла, а зайти в папку не могу и в безопасном режиме не вижу ни одного файла или папки, как будто их не существует. Вирус похоже отобрал права администратора, закрывает папки, диспетчер задач и браузер если в обычном режиме загрузки пытаюсь найти его.

-
 Никитос1234 posted a topic in Вопросы, связанные с вирусами и шифровальщикамиUDS:Trojan.Win32.Agent.a Мог ли этот троян смотреть мои пароли и фото на флешке
-
 AndrewTheGreat posted a topic in Kaspersky: Basic, Standard, Plus, PremiumСитуация такая. Обнаружил у себя в корне диска C вот такой файл: Ничего вроде не делает, при запуске выдает ошибки, не удаляется, в процессах его нет. Проверил систему Kaspersky Plus, AdwCleaner, DrWeb CureIt - результат нулевой. В интернете вразумительной инфы про этот файл не нашел. Пишут, десятки вариантов, от трояна или червя, до файлов некоего GameMaker Studio 2, которого у меня. разумеется, никогда в системе не было. Отослал на сайт https://opentip.kaspersky.com/ru - пишет, что этот файл имеет нулевую опасность и его использовали как минимум 1000 человек. Тем не менее. Как узнать, что за файл и представляет ли он опасность? На всякий залил на гуглодиск: https://drive.google.com/file/d/1ssdd7Vfir8Bhij9DiQvH6_2t-9-57Awi/view?usp=sharing

-
KavoSer posted a topic in Вопросы, связанные с вирусами и шифровальщикамиВсем привет. Скачал файл из дискорда и тут же стали улетать файлы через OneDrive(под некоторыми иконками была зеленая галочка) и в диспетчере появилось много новых задач, некоторые были без имени(все вели к svhost). У одной из них в названии было слово Viever и иконка компьютера. Я сразу же выдернул из розетки интернет и заново установил винду. Все странные задачи не пропали и тогда я купил лицензию [удалено] и просканил все. Безрезультатно. Следующим моим шагом была установка утилиты Avz 2 разных версий и на мое удивление было найдено 2 трояна в Video.dll. Я все что можно просканировал и удалил, после чего выдохнул с облегчением и подумал, что все, но нет. Сегодня перед важной встречей у меня то отключались, то включались динамики в микшере громкости, а в диспетчере задач снова появилась куча непонятных процессов. После отмены встречи и переноса на другой день все успокоилось. Попробовал зайти в Параметры-конфиденциальность-разрешения приложений, но из-за постоянных вылетов ничего не смог сделать. Подскажите, как мне быть и что делать.


-
 Mr Tech posted a topic in Virus and Ransomware related questionsHi, I just noticed that my computer has been infected by a trojan called "HEUR:Trojan.VBS.SAgent.gen", and I can't remove it via Kapersky...The trojan is found in the inbox file in Thunderbird. So it's not a file that I can remove (it's all code). Kapersky stated that these two files are the source of the Trojan (they are not found as an e-mail attachment in my inbox, it's all code in the inbox file in Thunderbird): P000009384:Emirates_Marble-pdf.gz and P000009384:Emirates_Marble-pdf.vbs So I'm simply wondering how I should go about to remove this trojan from my computer? Source: https://threats.kaspersky.com/en/threat/HEUR:Trojan.VBS.SAgent.gen/
-
 Sp1ewi posted a topic in Вопросы, связанные с вирусами и шифровальщикамиу меня виндовс 11 24h2. kaspersky standart. И уже как неделю мне говорят что обнаружены объекты. я их удаляю( я их удалял уже 4 раза) и они заново появляются, вообще не знаю что делать. И еще пишет not a virus. помогите пожалуйста. Заранее спасибо


-
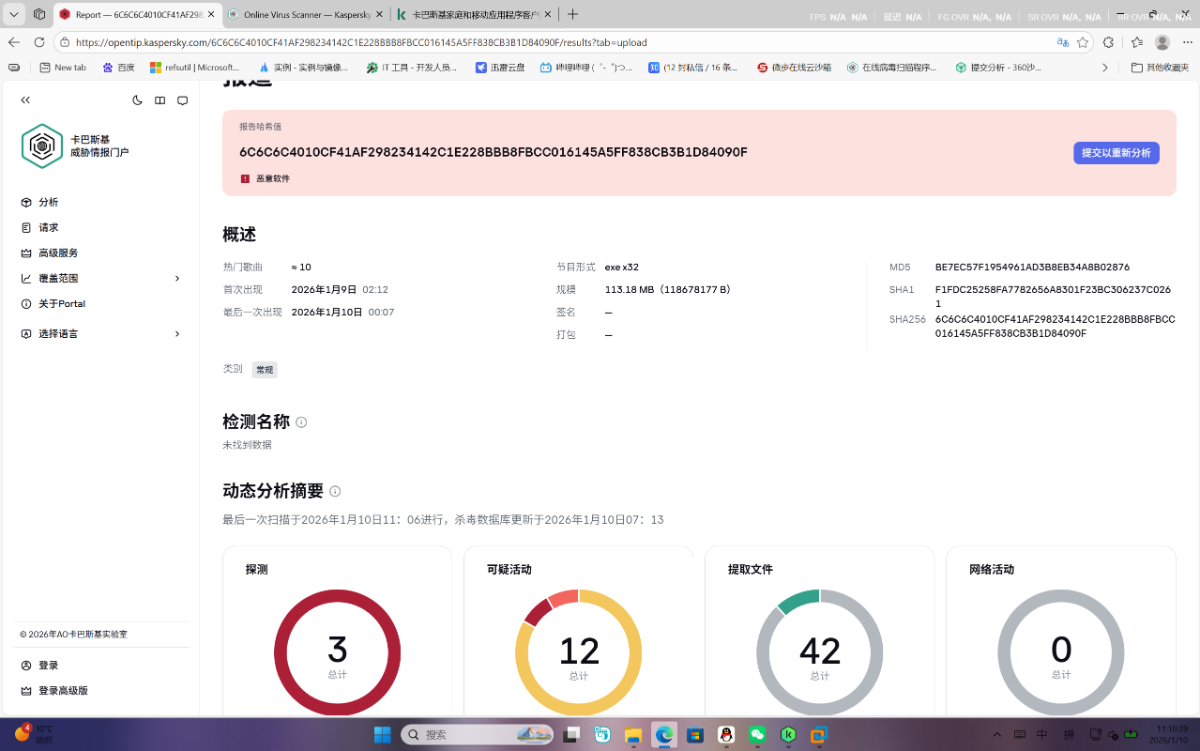
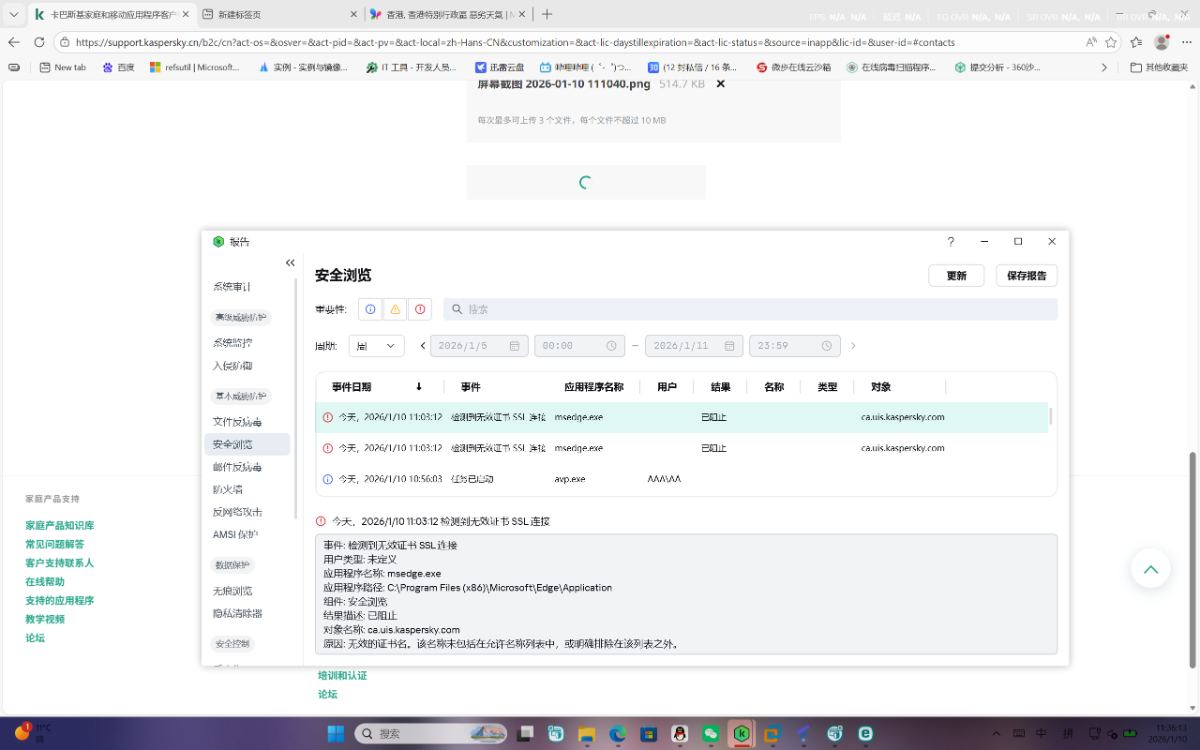
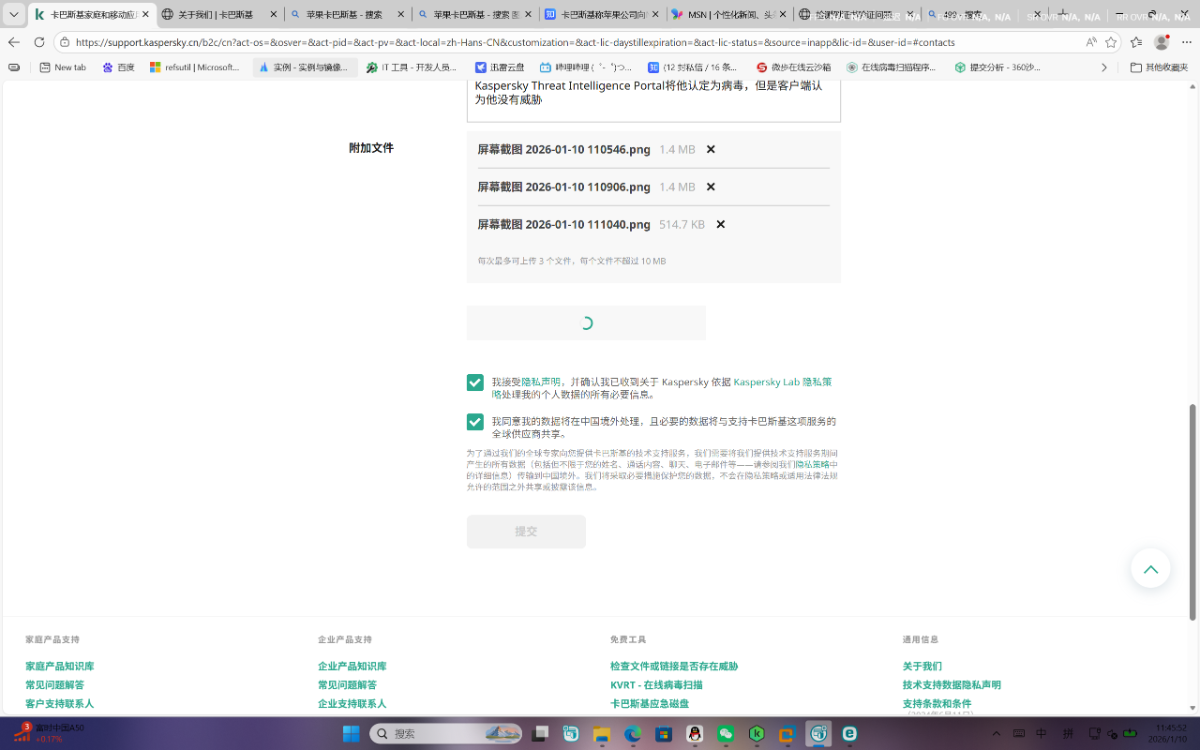
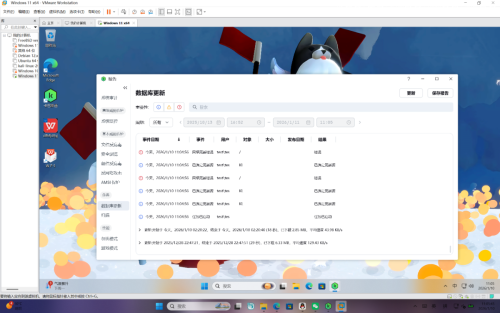
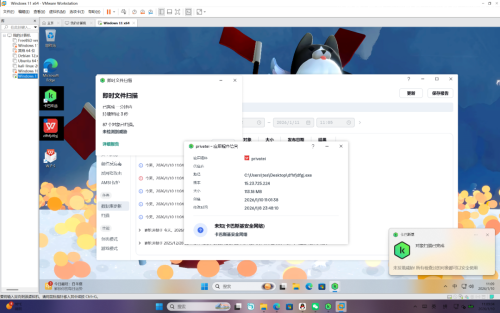
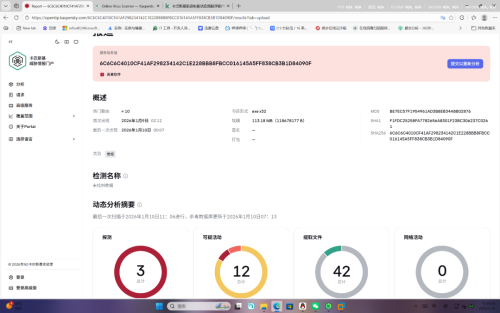
 是啥也没有啊 posted a topic in 家用产品支持恶意软件,打开后会阻断卡巴斯基的更新和卡巴斯基对ksn的通信,Kaspersky Threat Intelligence Portal将他认定为病毒,但是客户端认为他没有威胁
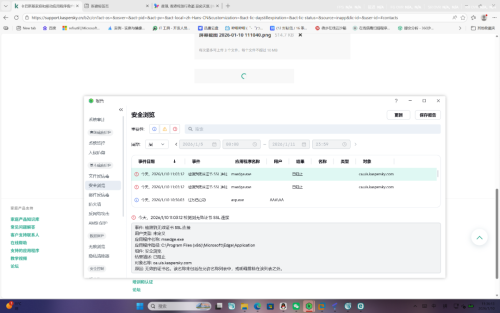
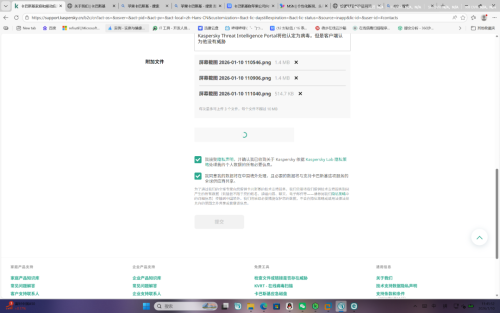
-
SEF4WSERF4 posted a topic in 家用产品支持https://github.com/kunkundi/crossdesk/releases/download/v1.1.7-20251127-a964c6b/crossdesk-win-x64-v1.1.7-20251127-a964c6b.exe 此链接是该文件地址。 https://www.virustotal.com/gui/file/04375d1120b6ef1a224f62afeda069f73ceb7adff3417316d934782cf4e7fb8a 此为在线杀毒报告 另外,此软件的官网:https://www.crossdesk.cn/ 在杀毒软件中也有被阻止。 产品为标准版。 电脑运行版本是: 版本 Windows 10 IoT 企业版 LTSC 版本号 22H2 安装日期 2025/11/11 OS 内部版本 19045.6456
-
 Ivan999 posted a topic in Kaspersky Rescue DiskЕсть подозрения на вирус, работающий на уровне ядра виндовс, обнаруживает ли Kaspersky rescue disk такое ПО? Как это предупреждение влияет на работу KRD , в описании сказано как исправить эту ошибку, но не написано на что она влияет и что будет если ее проигнорировать и запустить проверку, какие то разделы диска нн проверятся или в чем дело?
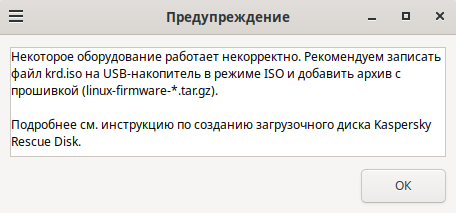
-
Soporte NCG posted a topic in Para empresasHola buenas tardes. En las ultimas 48 horas, el antivirus Kaspersky Next, me ha estado alertando en múltiples equipos, la detección y eliminación wps_wid.cid-247834805.1755193685.exe Según la alerta, son archivos que se descarga cuando el usuario no se encuentra usando el equipo y tiene la sesión de usuario cerrada. Me llama la atención que la alerta es justo cuando no hay usuarios y según el informe el archivo descargado cae directamente en la carpeta de descarga del usuario. Esto esta ocurriendo en equipo que están en el mismo entorno de red y en equipos remotos que no tienen conexión directa con la red de la oficina Mensaje recibido Ha ocurrido el evento "Se ha detectado software legítimo que los intrusos pueden usar para dañar su equipo o averiguar sus " en el espacio de trabajo del dispositivo equipo01: Nombre de la organización Enlace del espacio de trabajo: https://cloud.kaspersky.com/ Propietario del dispositivo: Nombre.de.usuario, dirección de correo electrónico: direcciondecorreo Fecha y hora del evento: Friday, November 14, 2025 12:04:57 AM (GMT+00:00) Descripción del evento: Descripción del resultado: Detectados Tipo: Software legítimo que los intrusos pueden usar para dañar su equipo o averiguar sus datos personales Nombre: not-a-virus:HEUR:Downloader.Win32.SilentInstall.gen Nombre de tarea: Análisis antimalware Usuario: dominio\usuario (Iniciador) Objeto: C:\Users\usuario\Downloads\wps_wid.cid-127338662.1705579302.exe Razón: Análisis experto Fecha de lanzamiento de la base de datos: 13/11/2025 18:52:00 SHA256: 965C585B9B557E97EBF8A04BFF6F641F2F919126DF320D71D57C5FD62440C9B2 MD5: 43E30FC99691B7CCFC2BDC3AE558082D Así como esta he recibido múltiples alertas. en distintos equipos que cuentan con todas las actualizaciones de Windows (10 y 11) y la herramienta del antivirus esta totalmente actualizada Me gustaria ver si me pueden ayudar a determinar que puede estar pasando Gracias de antemo
-
Ivan999 posted a topic in Вопросы, связанные с вирусами и шифровальщикамиМожет ли вирус остаться на ssd после форматирования или как то прописать свой вредоносный в SSD или перепрошить его? Можно ли это обнаружить ?
-

-

-
 Мартынес Сергей Борисович posted a topic in Вопросы, связанные с вирусами и шифровальщикамиЗдравствуйте! Вирус зашифровал файлы на нескольких компьютерах, расширение теперь у всех файлов *.ech8e Файлы зашифрованы с расширениями pdf, docx, xlsx, txt, файлы 1с Операционная система Windows 10 Pro Нужна помощь в расшифровке файлов